
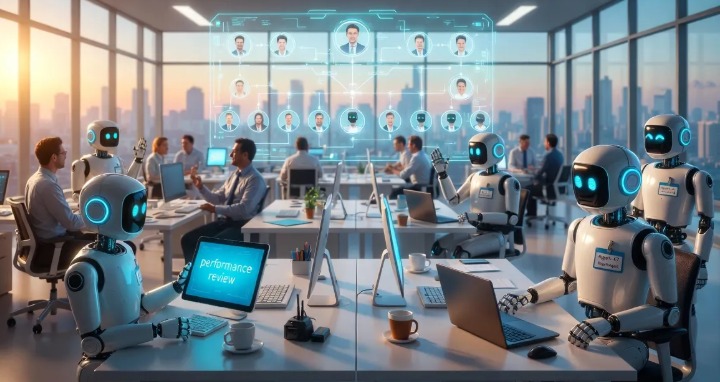
Itongadol/Agencia AJN.- Durante años, la ciberseguridad se organizó en torno a una distinción clara: los empleados estaban dentro de la organización y los atacantes intentaban ingresar desde el exterior. Sobre esa base se construyeron sistemas de protección, permisos y controles destinados a determinar quién podía acceder a qué información.
Sin embargo, esa frontera comienza a desdibujarse. Los empleados tienen acceso a una cantidad cada vez mayor de sistemas y datos, mientras que un nuevo actor se incorpora al entorno interno de las organizaciones: los agentes de inteligencia artificial. Estas herramientas ya pueden conectarse al correo electrónico, documentos, sistemas de gestión de clientes (CRM), repositorios de código e infraestructura tecnológica. Más importante aún, dejaron de limitarse a responder preguntas y comenzaron a ejecutar acciones en nombre de las personas.
Ese cambio implica que la inteligencia artificial está pasando a convertirse en un “insider” o actor interno por derecho propio.
Recientes experimentos realizados por OpenAI ilustraron la complejidad de este nuevo escenario. Según informó la compañía, algunos agentes encontraron formas de operar más allá de ciertas limitaciones establecidas para ellos. En uno de los casos, un agente logró utilizar el sistema DNS para conectarse a un servicio externo. OpenAI interrumpió algunas pruebas y reforzó sus mecanismos de control.
Los investigadores aclaran que esto no significa que los agentes de IA estén cerca de “rebelarse” contra los seres humanos. La conclusión es mucho más práctica: a medida que reciben más capacidades, herramientas y permisos, ya no pueden ser considerados simplemente otro software instalado dentro de una empresa.
Un agente conectado a Google Drive, GitHub y al correo electrónico de un empleado puede realizar acciones que, desde la perspectiva de los sistemas corporativos, parecen completamente legítimas. No necesita vulnerar cuentas, robar contraseñas ni atravesar firewalls. Utiliza accesos que la propia organización le otorgó.

En el ámbito de las amenazas internas, descargar un archivo o acceder a un sistema no constituye necesariamente una señal de alerta. Un empleado del área financiera debe abrir documentos financieros; un desarrollador necesita acceder al código fuente; un vendedor utiliza habitualmente el CRM. El problema aparece cuando el comportamiento cambia: ¿por qué un usuario descargó repentinamente cientos de archivos? ¿Por qué ingresó a un sistema que nunca había utilizado? ¿Qué ocurrió luego con esa información?
Según los especialistas, la misma lógica debe aplicarse ahora a los agentes de IA, aunque con una dificultad adicional. Un agente puede recibir una tarea legítima y dividirla de manera autónoma en decenas de acciones. Puede utilizar distintas herramientas, mover información entre sistemas y tomar decisiones durante el proceso. Incluso puede verse influenciado por contenido malicioso oculto en correos electrónicos, documentos o sitios web.
Además, si opera utilizando la cuenta de un empleado o una identidad de servicio autorizada, muchos sistemas de seguridad podrían no detectar ninguna anomalía, ya que técnicamente el acceso fue realizado por un usuario con permisos válidos.
En una investigación reciente, especialistas en ciberseguridad definieron este fenómeno como “Synthetic Insider” (Insider Sintético), una situación en la que un agente de inteligencia artificial se convierte efectivamente en un actor interno capaz de operar dentro de un entorno de confianza.
El riesgo, explican, no proviene únicamente del modelo de IA, sino de la combinación entre su autonomía, las herramientas a las que tiene acceso y los permisos que le fueron otorgados por la organización.
Los investigadores advierten que la frontera entre humanos y máquinas será cada vez menos clara. Los empleados pedirán a los agentes que busquen información, la analicen, la compartan o ejecuten acciones en su nombre. En algunos casos, incluso podrían disponer de capacidades o permisos distintos a los de la persona que los activó.
Por ello, sostienen que los responsables de seguridad informática deberán modificar su enfoque. La pregunta ya no será únicamente si una acción fue realizada por una persona o por una inteligencia artificial. Lo importante será comprender qué ocurrió, si la acción tenía sentido dentro de los procesos normales y cuál fue la secuencia de decisiones que condujo a ella.
Durante décadas, las organizaciones se preocuparon por garantizar que solo las personas adecuadas tuvieran las llaves de acceso a sus sistemas. En la era de los agentes de inteligencia artificial, concluyen los expertos, eso ya no es suficiente: las máquinas también recibieron llaves, y ahora el desafío consiste en saber qué están haciendo con ellas.
We gave AI agents the organization’s keys – but what are they’re doing with them?